


Защита роутера TP-Link от DDoS: включаем SPI-Firewall, Rate Limit
Главная мысль: встроенный SPI-межсетевой экран роутеров TP-Link отсекает подозрительные соединения ещё на уровне сеансов, а Rate Limit «задушивает» лавины ICMP-, UDP- и TCP-SYN-пакетов, не давая DDoS-потоку перегрузить процессор и таблицу NAT.
Включаем SPI-Firewall и Rate Limit на TP-Link: первая линия обороны от DDoS-лавин
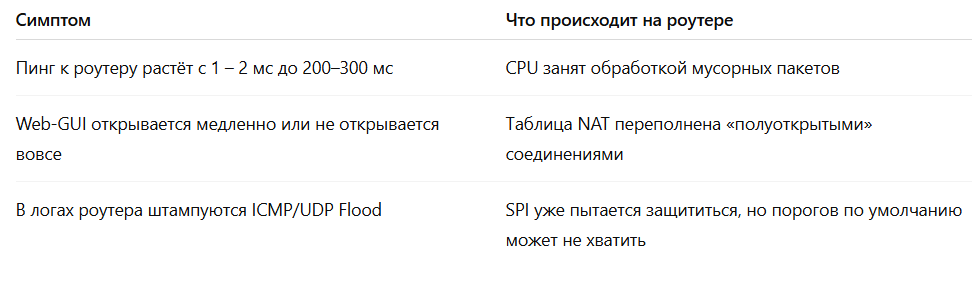
1. Как понять, что это именно DDoS
2. Проверяем совместимость и обновляем прошивку
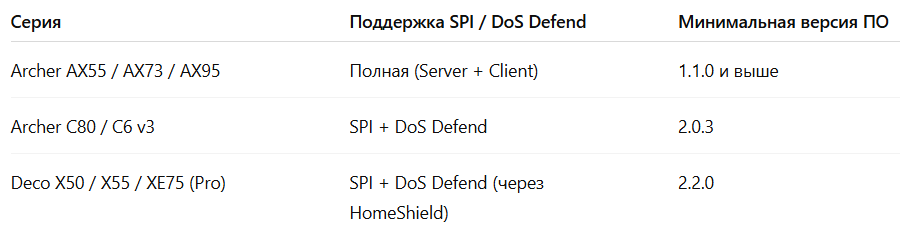
Обновите микропрограмму в System → Firmware Upgrade (Archer) или «More → Update Deco».
3. Включаем и жёстко настраиваем SPI-Firewall (Archer)
- Зайдите на tplinkwifi.net → Advanced → Security → SPI Firewall.
- Активируйте чек-боксы:
Enable SPI Firewall
Enable DoS Protection
Block TCP Scan, UDP Flood, ICMP Flood
- Установите уровень защиты High.
- Сохраните и перезагрузите роутер.
4. Настраиваем Rate Limit / DoS Defend
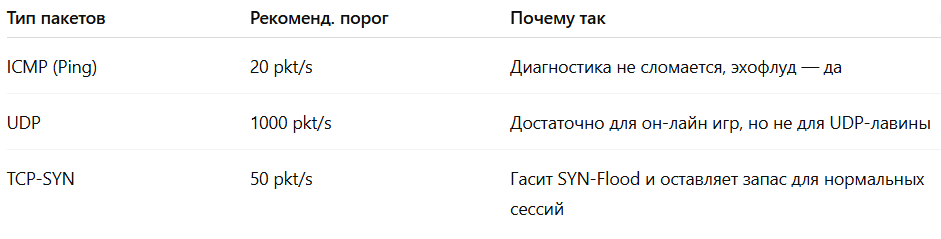
Как включить: Advanced → Security → DoS Protection → DoS Defend Config — вбиваем значения, жмём Save.
5. HomeShield (Pro) на Deco
- Откройте приложение Deco → HomeShield → Security.
- Включите SPI Firewall и DoS Protection.
- Перейдите в Custom Protection и впишите те же пороги ICMP 20, UDP 1000, TCP-SYN 50.
- Сохраните, убеждайтесь в статусе Enhanced Security On.
6. Тестируем: «дёргаем» SPI и Rate Limit
- С внешнего VPS (или лабораторной машины) запускаем ping -f <WAN-IP> — потери >= 90 % говорят, что ICMP-Limit работает.
- Пробуем hping3 --flood --udp -p 53 <WAN-IP> — CPU роутера не должен прыгать выше 40 %.
- В логах System → Security видим строки ICMP Flood from xx.xx.xx.xx dropped.
7. Мониторинг через Syslog и SNMP
Чтобы фиксировать атаки централизованно и строить графики, настройте отправку логов:
- Advanced → System Tools → System Log → Remote Log.
- Укажите IP вашего сервера Syslog (например, 192.168.0.100) и порт (514/UDP).
- На стороне сервера запустите rsyslog или syslog-ng, отфильтруйте по тегам ICMP, UDP Flood, SYN Flood.
- SNMP (если поддерживается):
Включите SNMP Agent в Advanced → System Tools → SNMP.
Добавьте community string (например, public).
С помощью Zabbix/Nagios опрашивайте OID-список для CPU, трафика и DoS-событий.
8. Автоматические уведомления и реакция
Создайте скрипт на вашем сервере, который:
- Слушает UDP-пакеты Syslog.
- При обнаружении строк Flood или DoS отправляет e-mail/SMS через mailx или API-сервис.
- При критической нагрузке — вызывает webhook в вашей системе автоматизации (Home Assistant, Node-RED), чтобы временно повысить пороги Rate Limit или разорвать нежелательные соединения.
9. GeoIP-блокировка и чёрные списки
Для жесткой защиты можно вручную добавить «черный список» IP-адресов:
- Advanced → Security → IP & MAC Binding → Access Control.
- Включите Allow Listed Only и перечислите доверенные IP (офис, домашний ПК, VPN).
- Всё остальное автоматически блокируется.
Если роутер поддерживает GeoIP (в более свежих прошивках), зайдите в Security → GeoIP Filter и выберите страны, откуда к вам не должен идти трафик.
10. Настройка белого списка
Чтобы гарантировать доступ из важных подсетей, добавьте их в Trusted Devices (Deco) или IP & MAC Binding (Archer). MAC-адреса в белом списке будут пропускаться даже при строгих DoS-порогах.
11. Политики Quality of Service при DDoS
Иногда нужно дать приоритет VoIP и бизнес-трафику даже во время атаки. Воспользуйтесь QoS → Bandwidth Control:
- Создайте правило с высоким приоритетом для портов SIP (5060), HTTPS (443) и IP-камер (их IP).
- Укажите «Guaranteed Bandwidth» — так эти сервисы не выпадут из сети даже при сильном флуде остальных пакетов.
12. Защита IPv6
Если у вас подключён IPv6:
- Advanced → IPv6 → Security.
- Включите IPv6 Firewall и DoS Protection v6.
- Rate Limit на IPv6 устанавливается через Custom Protection → IPv6 Flood (по тому же принципу, что и для IPv4).
13. Автоматическое обновление настроек
- На Archer: включите Auto Upgrade в «System → Firmware Upgrade».
- На Deco: в приложении Deco → More → Auto Upgrade.
Так ваше устройство само установит новые правила SPI и оптимальные пороги Rate Limit.
14. Итоговые рекомендации по защите от DDoS
- Всегда держите SPI-Firewall и DoS Protection включенными.
- Rate Limit задавайте в соответствии с пиковым трафиком вашей сети.
- Мониторьте логи по Syslog/SNMP и настраивайте автоматические оповещения.
- Используйте белые списки и GeoIP-фильтрацию для крайней жесткости.
- При необходимости держите QoS-правила для критичных сервисов.
- Не забывайте про обновление прошивки и резервное копирование настроек.