


Защита от взлома TP-Link Wi-Fi: HomeShield и SPI-Firewall на Deco
Главная мысль: максимальная защита TP-Link Wi-Fi на Deco строится на трёх опорах: грамотная базовая конфигурация (шифрование, пароли, изоляция), включённый и правильно настроенный HomeShield (фильтрация угроз и контроль устройств) и активированный SPI-Firewall (Stateful Packet Inspection) с запретом лишних служб и удалённого доступа. Вместе они закрывают типовые векторы взлома — от перебора паролей и фишинговых доменов до паразитного трафика IoT.
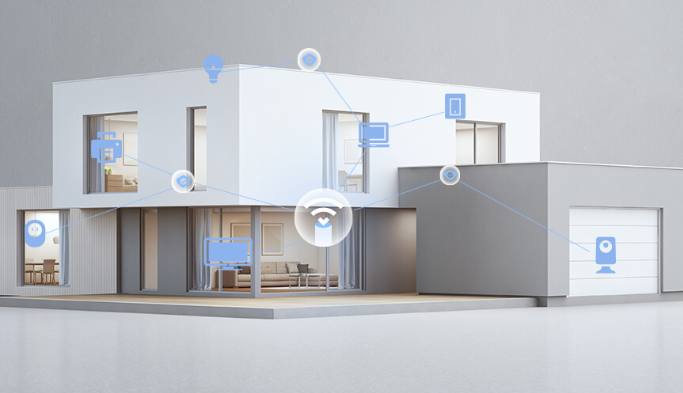
1. Как действительно взламывают домашние и офисные Wi-Fi-сети
- Слабые пароли и старые стандарты. WEP/WPA и короткие ключи легко брутфорсятся.
- Включённый WPS. Кнопка удобна, но упрощает подбор PIN.
- Открытые порты и UPnP. Автопроброс портов выставляет камеры/NAS в Интернет.
- Компрометация IoT. Умные лампы и камеры с устаревшей прошивкой становятся «точкой входа».
- Фишинг и вредоносные сайты. Пользователи сами «пускают» угрозу в сеть.
Задача Deco: шифровать радиоканал, проверять каждое соединение состоянием (SPI), фильтровать домены и трафик угроз (HomeShield), изолировать «рисковые» устройства и не пускать наружу ничего лишнего.
2. Базовая гигиена Wi-Fi на Deco: с чего начать
Шаг 1. Шифрование и пароли.
- Режим безопасности: WPA2/WPA3-Personal (или только WPA3, если все клиенты поддерживают).
- Пароль Wi-Fi: не короче 12–16 символов с буквами разных регистров, цифрами и спецсимволами.
- Имя сети (SSID): избегайте личной информации (адрес, фамилия).
Шаг 2. Отключить небезопасные упрощения.
- WPS — выкл (если пункт доступен в вашей модели/прошивке).
- UPnP — выкл, либо оставляйте включённым только при явной необходимости конкретному приложению.
- Удалённое управление — запретить из WAN (на Deco управление идёт через облако, но прямой доступ извне не нужен).
Шаг 3. Гостевой и IoT-сегменты.
- Включите Guest Network и Guest Isolation.
- Заведите отдельный SSID IoT_24 (2,4 ГГц) для ламп/розеток/камер, отключите для него доступ к локальной сети (если доступна опция).
- Основные устройства держите на отдельном SSID Home_5G/6G.
Шаг 4. Учётные записи.
- Сильный пароль администратора Deco + двухфакторная аутентификация на TP-Link ID.
- Отключите автологин на чужих смартфонах; удалите лишние аккаунты, имеющие доступ к вашей сети.
3. Включаем и настраиваем HomeShield на Deco
Откройте приложение Deco → More → HomeShield.
3.1. Реальная защита (Real-Time Protection).
- Активируйте модуль безопасности: включите Malicious Content Filtering (блокировка вредоносных/фишинговых доменов).
- Включите Intrusion Prevention/IoT Security: Deco контролирует «подозрительное» поведение устройств (сканирование портов, обращение к C2-узлам), изолирует источник.
- Опция Auto-Quarantine (если доступна): при детекте ботнет-активности устройство автоматически переводится в «карантин», т.е. блокируется его доступ наружу, но остаётся видимым в интерфейсе.
3.2. Уведомления и отчёты.
- Включите Push-уведомления и «Weekly Security Report», чтобы видеть статистику блокировок, топ устройств-инициаторов и динамику событий.
- В разделе событий отмечайте False Positive как «доверенный», формируя белый список для вашей сети.
3.3. Родительский контроль (опционально).
- Создайте профили для детей/гостей: ограничьте категории, задайте расписание, включите «Bedtime». Это не только про детей — так вы пресекаете случайные загрузки с подозрительных сайтов на гостевых устройствах.
3.4. Контроль новых устройств.
- Включите New Device Alerts — каждое новое подключение будет отмечаться.
- Запретите авто-подключение IoT к основному SSID: добавляйте их вручную в IoT-сегмент.
4. SPI-Firewall на Deco: что это и как настроить правильно
Stateful Packet Inspection отслеживает состояние соединений и пропускает только пакеты, относящиеся к легитимным сеансам. Это базовый, но мощный барьер от во многом «автоматических» атак из Интернета.
4.1. Включение и общие параметры.
- Deco → More → Advanced → Security (или через веб-интерфейс Deco):
SPI Firewall — On.
DoS Protection — On (SYN Flood/UDP Flood/ICMP Flood).
Ping from WAN — Disable (скрываем узел; оставляйте включённым только если нужен мониторинг провайдера).
4.2. Исключаем «дырки».
- Remote Admin/Management from WAN — Off.
- Port Forwarding/Virtual Server — только точечно, под конкретный сервис (и избирательный источник: если модель/прошивка позволяет, ограничьте списком разрешённых IP).
- ALG-модули (SIP, PPTP, RTSP): включайте лишь те, которые реально нужны; лишние — Off (меньше поверхности атаки).
- DMZ — строго Off. Это «проброс всего», нужный редко и опасный по умолчанию.
4.3. Правила доступа.
- Если в прошивке есть Access Control/ACL:
Разрешить из LAN к WAN «всё», но запретить с IoT-сегмента доступ к подсети с ПК/сервером/NAS.
Разрешить IoT только к облакам производителей (если доступна фильтрация по доменам/портам).
5. Сегментация сети: модель «кольца безопасности»
Кольцо 1 (основной периметр): Home_5G/6G — ноутбуки, смартфоны, рабочие станции. Полный доступ в Интернет, доступ к NAS/принтеру внутри LAN.
Кольцо 2 (полугостевой): Guest_5G — гости; Guest Isolation On, Bandwidth Limit (например, 50 Мбит/с), нет доступа к внутренним ресурсам.
Кольцо 3 (рисковый): IoT_24 — камеры, лампы, ТВ-приставки; нет доступа в LAN, только наружу. Для камер — локальный просмотр через NVR/VMS, а удалённо — через VPN (см. ниже).
Зачем так: если злоумышленник захватит умную лампу, он «упрётся» в SPI-брандмауэр и ограничения IoT-сегмента, не добравшись до ноутбука с рабочими документами.
6. VPN как безопасный доступ «извне»
- Откажитесь от проброса портов на камеры/NAS. Настройте VPN-клиент на ноутбуке/смартфоне (WireGuard/OpenVPN) и подключайтесь к домашней сети через надёжный туннель (на некоторых моделях Deco доступен VPN-сервер/клиент, иначе — поднимите его на отдельном шлюзе).
- В SPI-Firewall разрешите входящие только для VPN-порта (если сервер у вас в доме), всё остальное — закрыто.
- HomeShield продолжит фильтровать трафик уже внутри туннеля на уровне DNS/доменов, если используете родные резольверы.
7. Жёсткие пароли и 2FA — политика предприятия, даже дома
- Админ Deco: уникальный пароль, не использовавшийся нигде.
- TP-Link ID: включить 2FA; почта-восстановления и резервный номер — актуальны.
- Гостевой пароль: меняйте минимум раз в месяц, публикуйте QR-код в прихожей и периодически обновляйте его.
- Пароли IoT: меняйте дефолтные учётки камер/бриджей и отключайте «облако» там, где предусмотрен локальный режим работы.
8. Обновления прошивки и автоперезапуск
- Включите Auto Update (ночью) — критические патчи закроют новые уязвимости без вашего участия.
- Раз в неделю планируйте Перезагрузку (если доступно расписание) — это очищает таблицы соединений и помогает устойчивости в «шумных» сетях.
- Проверяйте, что все узлы Deco на одной версии: разные билды — разное поведение HomeShield/Firewall.
9. Логи, уведомления и что делать при срабатывании
- Пришло уведомление HomeShield о блокировке домена/ботнета.
Просмотрите устройство-инициатор: если это лампа или ТВ, переведите в карантин и обновите его прошивку.
Если это ПК — запустите антивирус, проверьте автозагрузку, смените пароли браузеров.
- DoS-события в SPI-Firewall.
Единичные пики — норма Интернета. Серии с одного IP — добавьте временное правило блокировки/«бан по адресу» (если доступно).
- Сайты «не открываются».
В отчёте HomeShield проверьте, не заблокировал ли движок категорию (например, реклама/игры). Добавьте сайт в белый список, если это ложное срабатывание.
- Чрезмерные ложные срабатывания.
Ослабьте категорию фильтров (например, оставьте «вредоносные и фишинговые» и отключите «взрослые»/соцсети для общего профиля, а не для детей).
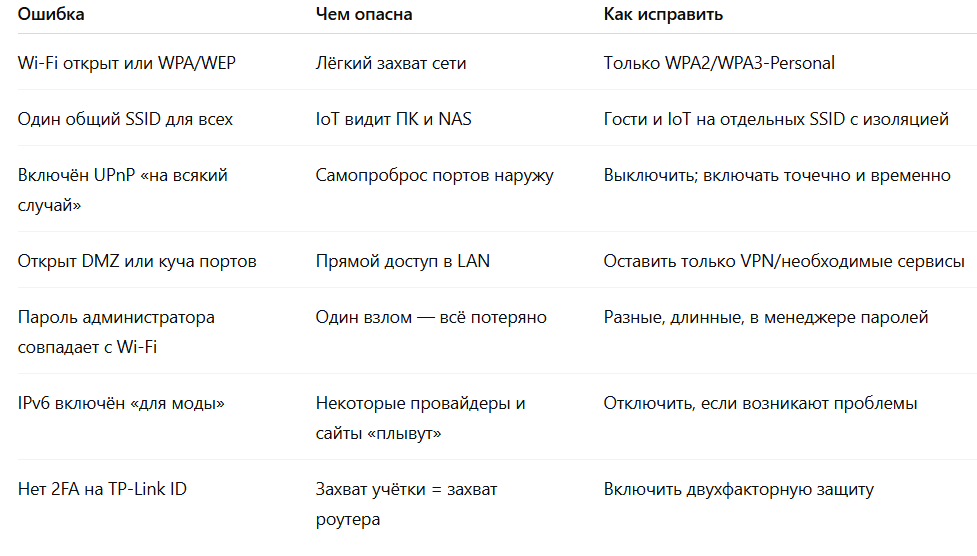
10. Частые ошибки настройки и быстрый фикс
11. Профили настроек: квартира, загородный дом, мини-офис
Квартира (до 15 устройств):
- Home_5G: WPA3, сильный пароль.
- Guest_5G: Isolation + лимит скорости.
- HomeShield: только критические категории угроз + отчёты.
- SPI: On, DoS: On, UPnP: Off.
Загородный дом (20–40 устройств, камера/умный дом):
- IoT_24: изоляция от LAN, доступ только наружу.
- HomeShield: IoT Security + Auto-Quarantine.
- VPN для доступа к камерам, без проброса портов.
- Плановый перезапуск узлов раз в неделю.
Мини-офис/кабинет (до 60 устройств):
- Work_6G/5G: основной SSID; Guest_5G: изоляция.
- HomeShield: критические + категории «вредоносное ПО/фишинг/проксирование».
- SPI: On; Ping from WAN: Off; Port Forwarding только под корпоративный VPN.
- Учёт событий и еженедельный аудит белых списков.
12. Проверка защиты: быстрый «самопентест»
- Шифрование. Подключитесь вторым телефоном: сеть должна требовать WPA2/WPA3, никаких «Open».
- Изоляция. С гостевого/IoT-SSID попробуйте «пинговать» адрес основного ПК/NAS — пакеты не должны ходить.
- Порты. Выполните внешний скан (снаружи): все входящие порты закрыты; открыт только тот, что нужен VPN (если используете).
- Фильтрация угроз. Перейдите на тестовый домен-«ловушку» из отчётов (не реальный вредонос, а тестовая категория) — HomeShield обязан заблокировать.
- Уведомления. Проверьте, что приходят push-сообщения; задайте Quiet Hours, чтобы ночью не будили.
13. Чек-лист финальной готовности
- WPA2/WPA3, WPS/UPnP/DMZ отключены.
- Отдельные SSID: Home, Guest (Isolation), IoT (без доступа в LAN).
- HomeShield активен: фильтрация угроз, IoT Security, отчёты.
- SPI-Firewall включён, DoS-защита включена, Ping from WAN выключен.
- Нет лишних пробросов портов; VPN настроен при необходимости.
- Пароли разные, длинные; 2FA на TP-Link ID включена.
- Прошивка свежая, автопроверка обновлений включена.
Если все пункты выполнены — ваша сеть TP-Link Deco готова к жизни в «диких» условиях Интернета.