


Выбор роутера TP-Link для офиса: учитываем все нюансы
Главная мысль: офисный роутер выбирают не «по максимальному Wi-Fi», а по задачам бизнеса: стабильность под нагрузкой, безопасность (VLAN/ACL/VPN), отказоустойчивость (Multi-WAN/LTE-резерв), управляемость (SDN-контроллер), масштабируемость и поддержка PoE/мультигигабита. Для 1-комнатного офиса хватит «умного» SOHO-роутера, но уже с 20–30 сотрудниками выгоднее перейти на линейку TP-Link Omada (ER-маршрутизаторы + управляемые JetStream-коммутаторы + точки EAP). Ниже — чек-лист оценок, типовые схемы, конкретные рекомендации по моделям классов и пошаговая настройка, чтобы «поднять» офис без сюрпризов.
Сформулируйте требования: 12 вопросов, от которых зависит выбор
- Сколько людей сейчас и через 2 года? (10 / 25 / 50 / 100+).
- Сколько устройств на человека? (ноутбук + телефон + VoIP + IoT = часто 3–5 шт.).
- Тариф / фактический аплинк (100–300 Мбит/с, 1 Гбит/с, 2,5 Гбит/с?).
- Нужен ли резерв интернета? (второй проводной провайдер или LTE/5G-резерв).
- Требуются ли филиалы/удалёнка по VPN? (IPsec/OpenVPN/WireGuard).
- Сегментация сети? (VLAN: офис, гости, принтеры/IoT, камеры, кассы).
- Политики доступа/ACL и гостевой портал? (каптив-портал, ваучеры).
- VoIP/видеоконференции/CRM в облаке: нужна приоритизация QoS.
- PoE-питание для точек Wi-Fi/телефонов/камер (budget PoE 120–740 Вт?).
- Мультигигабит в ядре? (2.5G/10G для NAS/серверной/аплинка).
- Централизованное управление и мониторинг? (Omada SDN-контроллер на «железке» или в облаке).
- Требования к аудиту/журналам: Syslog, экспорт событий, уведомления.
Правило: если ответили «да» хотя бы на половину пунктов, берите Omada-связку: маршрутизатор ER-серии, управляемый PoE-коммутатор и точки EAP под контролем Omada SDN.
Какой класс оборудования TP-Link выбрать для офиса
1) Очень маленький офис / кабинет (до ~10 человек, одна комната)
- Что подойдёт: один SOHO-роутер Archer (Wi-Fi 6) или компактный Deco в режиме роутера + отдельная точка EAP при необходимости гостевого портала.
- Когда оправдано: нет сегментации, один провайдер, нет требований к централизованному управлению и VPN-филиалам.
3) Средний офис (30–100+ пользователей, этаж/пол-этажа)
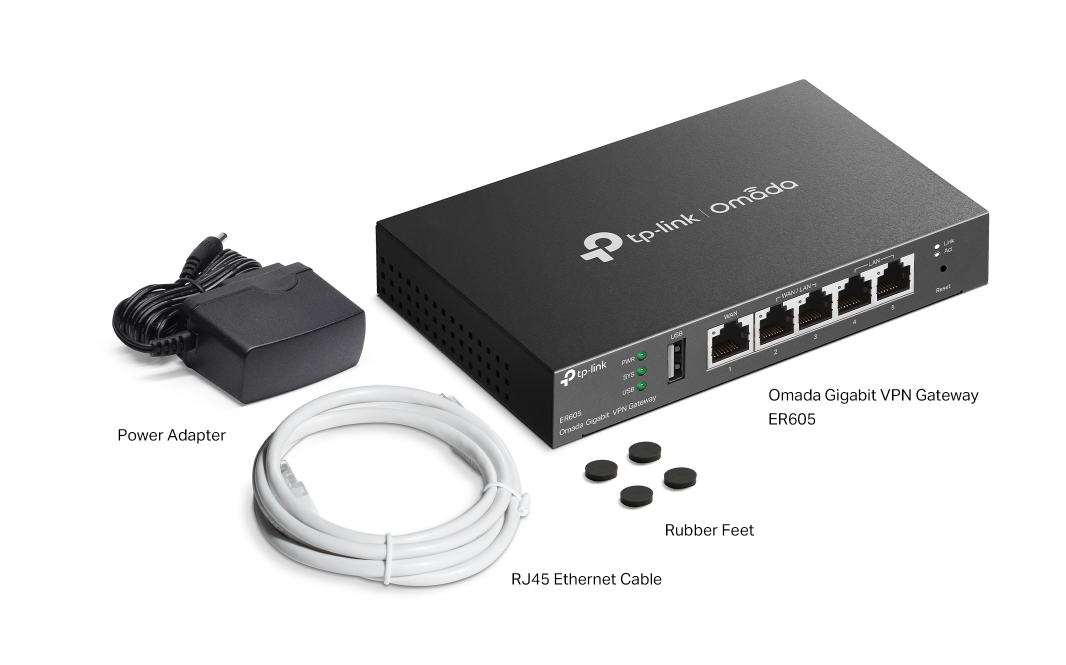
- Ядро: Omada ER605/ER7206 (Multi-WAN, IPsec/OpenVPN/L2TP, балансировка, failover).
- Коммутация: управляемый JetStream PoE 8–24 порта (для точек/телефонов/камер).
- Wi-Fi: 2–4 точки EAP (Wi-Fi 6), одна из них может быть «настенная» для переговорки/комнаты директора.
- Управление: Omada Controller (OC200/OC300 или софт), единые политики и портал.
В) Средний офис (30–100+ пользователей, этаж/пол-этажа)
- Ядро: ER7206 или ER8411 (для высоких VPN-скоростей/10G-аплинков).
- Коммутация: L2+/L3 JetStream PoE 24/48 портов, по необходимости агрегация/10G uplink к ядру.
- Wi-Fi: 4–12 точек EAP (в т. ч. модели «HD» для плотных посадок, уличные EAP для открытых пространств).
- Управление: Omada SDN (железный контроллер/ПО/облако), централизованные VLAN, ACL, портал гостей, QoS.
Итого: для офисов с ростом и политиками — Omada. Deco и Archer — это «умно и быстро», но они про домашнее/малое SOHO без сложной сегментации и SDN.
WAN и надёжность: Multi-WAN, LTE-резерв и балансировка
- Multi-WAN (2–4 WAN-порта) — позволяет повесить 2 провайдера: основной и резерв. При падении основного — автопереключение (failover).
- Балансировка нагрузки (Load Balance) — распределение сессий по каналам.
- LTE/5G-резерв — внешний LTE-роутер в порт WAN Omada (или Omada-маршрутизатор с USB/модемом — сверяйте конкретную модель). Для простого резерва подойдёт мобильный CPE с Ethernet.
- Проверка доступности — настраивайте health-check на внешний IP/DNS, а не на шлюз провайдера (иначе ложные «зелёные» статусы).
Рекомендация: для 25+ сотрудников обязательно: второй WAN или LTE-резерв.
Безопасность и сегментация: VLAN, ACL, гостевой портал, 802.1X
- VLAN: минимум разделите Office, Guest, IoT/Принтеры, CCTV. На JetStream-коммутаторах задайте tagged/untagged; на точках SSID↔VLAN.
- ACL/Firewall: запретите гостям доступ к офисной сети; принтерам разрешите только SMB/IPP; IoT ограничьте «наружу» и доступом к своим контроллерам.
- Гостевой портал: каптив-портал с паролем/ваучером/правилами, скорость и изоляция клиентов.
- WPA3/Enterprise (802.1X): для «чистого» разделения доступа по учёткам подключите RADIUS (Windows NPS / встроенный в Omada).
- MAC-аутентификация для принтеров и прочих «безучётных» устройств.
- Изоляция L2/L3: включайте изоляцию клиентов в гостевой, используйте L3-ACL для «сквозных» запретов.
Правило: гостевой трафик — только в интернет. Любые «домены/серверы/принтеры» — по белому списку.
VPN: удалёнка и филиалы
- Site-to-Site: IPsec между ER-маршрутизаторами (офис↔склад↔филиал).
- Client-to-Site: OpenVPN/L2TP/IPsec для сотрудников вне офиса.
- Производительность: оцените аплинк на отдачу и шифровальные возможности ER-модели. Для большого числа туннелей/высокой скорости берите старшие ER.
- Маршрутизация: split-tunnel (только офисные подсети) или full-tunnel (всё через офис).
- Учёт и безопасность: индивидуальные сертификаты/ключи, ротация, журнал подключений.
Wi-Fi для офиса: точки EAP, плотность и радио-план
- Меньше «пушек» — больше «точек ближе к людям». По 1 точке на 60–100 м² для обычной плотности; «HD-модели» на переговорные/открытые пространства.
- Wi-Fi 6 как стандарт по умолчанию; 6E — если в офисе много 6E-клиентов и нужна чистая полоса 6 ГГц (в пределах одной-двух комнат).
- Настройки:
2,4 ГГц — 20 МГц, каналы 1/6/11, минимальная мощность (только для IoT/старых).
5 ГГц — 80 МГц (160 — редко оправдан в офисах), отстройка DFS при проблемах.
Band Steering, Load Balancing, Fast Roaming (802.11k/v/r) — включайте через Omada.
SSID по VLAN: Office / Guest / IoT; гостевую ограничьте скоростью и временем. - Провод к точке — лучше, чем Mesh между точками. Используйте PoE-коммутатор, чтобы запитать точки одним кабелем.
Коммутация и питание: JetStream, PoE, 2.5G/10G
- PoE-коммутаторы (802.3af/at/bt) — для питания точек Wi-Fi, телефонов, камер. Рассчитайте PoE budget: суммарная мощность всех устройств + 20–30 % запас.
- Uplink/ядро: если есть NAS/сервер/бэкапы — 2.5G/10G uplink от распределительных свитчей к ядру.
- L2+/L3-функционал: статическая маршрутизация, IGMP Snooping (IPTV/мультикаст), STP/RSTP (защита от петель).
- Кабельная дисциплина: кат.6 для гигабита/2.5G на коротких линиях, кат.6а — под 10G; пронумеруйте порты и проложите патч-панель.
8) Управление и мониторинг: Omada SDN
- Omada Controller: OC200/OC300 (аппаратный), программный контроллер на сервере/мини-ПК или облачный вариант.
- Преимущества: единый интерфейс для ER-роутера, EAP-точек и JetStream-коммутаторов — развертывание конфигов, карты помещений с тепловыми картами, обновления, оповещения.
- Гость и ваучеры: создавайте временные пароли, ограничивайте скорость и длительность сессии.
- Журналы/уведомления: почта/мессенджер, Syslog на внешний сервер, автообновления по ночам.
Типовые «сборки» по размерам офиса
Сборка S (до 15 сотрудников)
- Маршрутизатор: ER605.
- Коммутатор: JetStream PoE 8–16 портов (для 2–4 точек и пары телефонов/камер).
- Wi-Fi: 2–3 × EAP (Wi-Fi 6).
- Контроллер: OC200 (или софт).
- Особенности: 2 SSID (Office/Guest), 3–4 VLAN, OpenVPN для 2–5 удалённых.
Сборка M (25–50 сотрудников)
- Маршрутизатор: ER7206.
- Коммутаторы: PoE 24-порт + не-PoE 24-порт (ядро/распределение), uplink 1/10G.
- Wi-Fi: 4–8 × EAP (включая «HD» в переговорные).
- Контроллер: OC200/OC300.
- Особенности: 4–6 VLAN, гостевой портал с ваучерами, балансировка двух провайдеров, IPsec site-to-site со складом.
Сборка L/XL (50–150+ сотрудников)
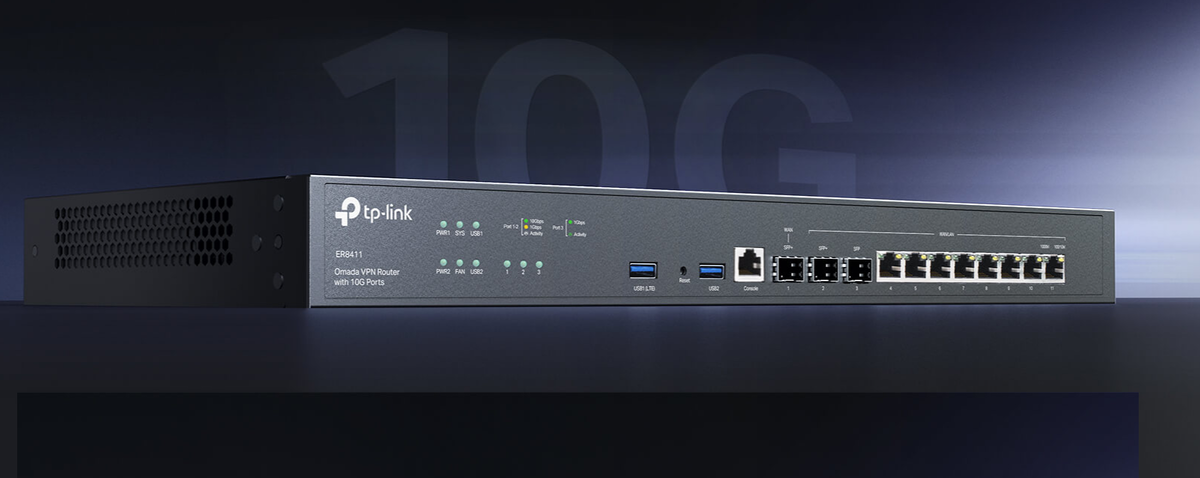
- Маршрутизатор: ER8411 (или класс, поддерживающий 10G/высокую VPN-производительность).
- Коммутаторы: L2+/L3 48-порт PoE + 10G uplink, отдельный 10G-коммутатор в ядре (NAS/сервер/бэкапы).
- Wi-Fi: 8–20 × EAP (HD-модели на плотные зоны).
- Контроллер: OC300/софт на сервере или облачный.
- Особенности: много VLAN, L3-маршрутизация, строгие ACL, централизованные политики QoS, резерв LTE/5G на критические сервисы.
Пошаговая настройка
- План IP и VLAN. Решите диапазоны: VLAN10 Office 192.168.10.0/24, VLAN20 Guest 192.168.20.0/24, VLAN30 IoT 192.168.30.0/24, VLAN40 CCTV 192.168.40.0/24.
- Маршрутизатор ER. Создайте интерфейсы VLAN, DHCP-пулы, WAN1/WAN2, включите failover/load-balance.
- Коммутаторы. Маркируйте trunk к точкам/межсвитчевым линкам (tagged VLAN), access — к конечным портам.
- Точки EAP. Подключите по PoE, усыновите в Omada, повесьте SSID↔VLAN, включите Band Steering, Fast Roaming, ограничение скорости гостям.
- Безопасность. ACL: Guest→LAN deny, IoT→Office deny, разрешить только нужные «сервисы». Отключите WPS/UPnP, включите изоляцию гостей.
- QoS. DSCP/приоритеты для VoIP/видеосвязи и критичных облачных сервисов.
- VPN. Настройте IPsec site-to-site с филиалом, OpenVPN/L2TP для удалёнки; используйте индивидуальные учётки/серты.
- Мониторинг. Omada Controller/OC200/OC300, e-mail-оповещения, Syslog на сервер, графики клиентов, карта покрытия.
- Резерв. Подключите второй провайдер или LTE-CPE в отдельный WAN, проверьте автоматический сценарий отказоустойчивости.
- Документация. Сохраните план, VLAN-таблицу, схемы портов, бэкап конфигов ER/Omada.
Типовые ошибки и быстрые исправления
- Один мощный роутер «в коридоре» вместо нескольких точек ближе к людям. Решение: точки EAP по плану, проводной PoE.
- Один SSID для всех, без VLAN. Гости видят бухгалтерию и принтеры. Решение: минимум 3 VLAN и SSID↔VLAN, изоляция.
- Нет резерва интернета. Любая авария = простой. Решение: второй провайдер или LTE-резерв на WAN2.
- Перегруз PoE. Камеры/точки отваливаются. Решение: считать PoE-budget с запасом.
- Случайные DFS-каналы. Видеозвонки «спотыкаются». Решение: зафиксировать стабильные 5 ГГц-каналы (не-DFS) и 80 МГц.
- UPnP включён «по умолчанию». Риски безопасности. Решение: отключить, применять ручной NAT/Port-forward по списку.
Экономика выбора: где «экономить», а где — нельзя
- Нельзя экономить: на маршрутизаторе ядра, на PoE-бюджете (иначе «мигание» устройств), на втором WAN, на кабеле (кат.6/6а).
- Можно экономить: взять Wi-Fi 6 вместо 6E/7, если парк клиентов обычный; использовать OC200 (железный) вместо сервера под контроллер; стартовать с 2.5G uplink, а 10G добавить при росте NAS/бэкапов.
- Неочевидная экономия: SDN-контроллер сильно сокращает «человеко-часы» при поддержке и изменениях — это окупается.
Итоги
Если кратко: для офиса выбирайте TP-Link по задачам и росту. До 10 сотрудников ещё можно жить на «домашнем» роутере, но как только появляются гости, камеры, VoIP, удалёнка и второй провайдер — переходите на Omada: ER-маршрутизатор с Multi-WAN и VPN, JetStream-коммутаторы с PoE/L3, точки EAP под SDN-контроллером. Вы получаете предсказуемую сеть с политиками и мониторингом, которую легко расширять без переделки «с нуля».