


Создание VLAN на разных узлах Deco: разносим трафик в сети
Главная мысль: настоящая сегментация сети на TP-Link Deco возможна двумя путями. «Мягкий» путь — средствами самого Deco (отдельные SSID: основной, гостевой, IoT, изоляция клиентов, профили и правила). «Жёсткий» путь — через VLAN 802.1Q с внешним маршрутизатором/коммутатором (Omada ER-серия или любой роутер с VLAN, плюс управляемый свитч), где Deco работает в режиме точки доступа и, при наличии в прошивке, привязывает SSID к VLAN ID. Правильное планирование адресов, портов и политик межсегментного доступа даёт предсказуемую, безопасную и «тихую» сеть даже при десятках устройств.
Что считать «VLAN на Deco» и где границы возможностей
Сразу важное различие:
- Soft-сегментация внутри Deco
Отдельные сети: Main (основная), Guest (гостевая с изоляцией), иногда IoT Network (на новых моделях/прошивках).
Изоляция клиентов, отключение доступа к локальной сети для гостей, расписания и профили.
Это не 802.1Q, теги не выставляются «наружу», но для дома этого часто достаточно.
- VLAN 802.1Q (жёсткая сегментация)
Теги VLAN на «проводе», отдельные L3-подсети с собственными DHCP, межсегментные правила в межсетевом экране.
Требуется внешний маршрутизатор с поддержкой VLAN-интерфейсов (Omada ER605/ER707-M2, MikroTik, OPNsense и т. п.) и управляемый свитч (TP-Link JetStream/Easy Smart и аналоги).
Deco переводится в режим Access Point (AP). На части моделей/прошивок доступна привязка SSID→VLAN ID. Если такого пункта нет, теги SSID вы не расставите — тогда используйте Soft-сегментацию или EAP-точки Omada.
Вывод: перед началом откройте приложение Deco → More/Advanced и посмотрите, есть ли настройки VLAN/SSID to VLAN. Если есть — отлично, пойдём по «жёсткому» пути. Если нет — реализуйте Soft-сегментацию и/или сделайте 802.1Q на проводной части (для камер/NVR, рабочих ПК), а Wi-Fi разнесите по отдельным SSID с изоляцией.
План VLAN: с чего начать (названия, IP-планы, права)
Прежде чем что-то настраивать, зафиксируйте «карту» сети на бумаге. Пример «дом+работа+умный дом»:
- VLAN10 Main (Дом): 192.168.10.0/24 — ваши персональные устройства, ПК, ноутбук, ТВ.
- VLAN20 Work (Работа): 192.168.20.0/24 — ноут/ПК для удалёнки, ВПН-туннели, принтер офиса.
- VLAN30 IoT: 192.168.30.0/24 — Tapo-камеры/лампы/розетки и прочий «умный дом».
- VLAN40 Guest: 192.168.40.0/24 — гости и арендаторы, только Интернет, без доступа к LAN.
- (Опционально) VLAN99 Mgmt: 192.168.99.0/24 — управление сетью (свитч/роутер).
Права доступа (firewall):
- Work → Main: разрешить по нужным портам (RDP/SMB/принтер), IoT: только исходящие к Интернету, Guest: только Интернет.
- Main ↔ IoT: разрешить только инициированные соединения из Main к IoT (например, к веб-мордам камер). IoT → Main запретить.
- Guest → любой локальный VLAN запретить.
- DNS/NTP из каждого VLAN — разрешить наружу.
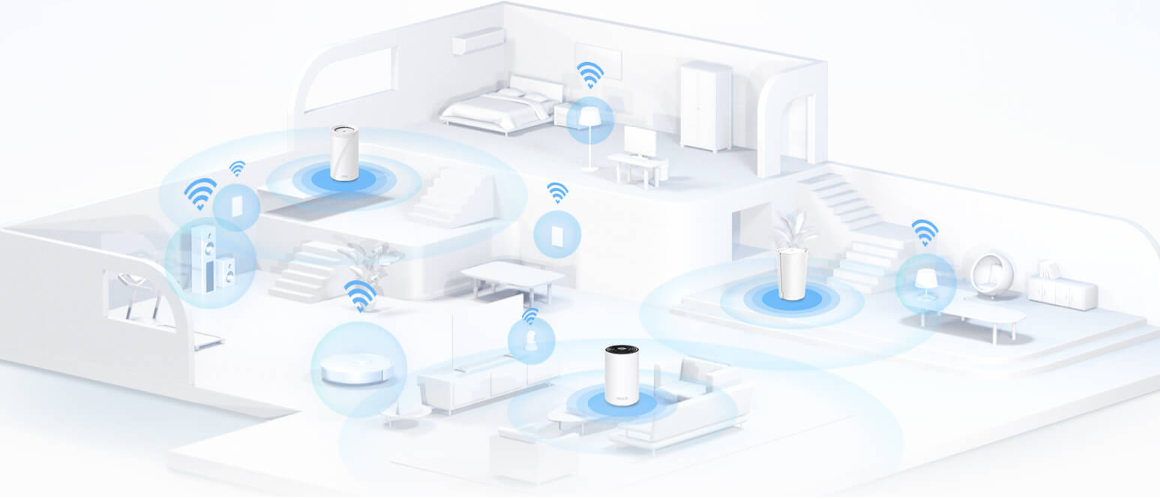
Аппаратная схема («жёсткий» вариант с 802.1Q)
Интернет → VLAN-роутер → управляемый свитч → узлы Deco/AP + проводные клиенты.
- Роутер с VLAN (например, ER605/ER707-M2) поднимает подинтерфейсы: WAN к провайдеру, LAN.10, LAN.20, LAN.30, LAN.40, LAN.99, каждому — свой DHCP.
- Свитч конфигурируется:
Порт к роутеру — trunk (tagged) VLAN 10/20/30/40/99, native/untagged — VLAN10 (например).
Порты к Deco — trunk, если на Deco есть SSID→VLAN (тогда SSID тегируются). Если у Deco нет VLAN-карты, оставьте access VLAN10 и используйте Soft-сегментацию по Wi-Fi.
Порты к проводным клиентам — access в соответствующий VLAN (ПК работы — VLAN20, NVR — VLAN30 и т. д.). - Узлы Deco: режим Access Point (AP), один из их LAN-портов — uplink к свитчу. Если есть привязка SSID→VLAN — настраиваем её.
Важно: VLAN на «LAN-портах» самого Deco (порт-based VLAN) обычно не настраивается — для этого и нужен управляемый свитч. Deco — «точка»/mesh, а не L2/L3-ядро.
Пошагово: 802.1Q с Deco в AP-режиме (если SSID→VLAN доступно)
- Перевод Deco в AP Mode
Приложение Deco → More → Advanced → Operation Mode → Access Point. Теперь маршрутизацией и DHCP занимается ваш VLAN-роутер.
- Создание VLAN на роутере
VLAN10/20/30/40/99, каждому — IP-сеть и DHCP-пул.
Правила межVLAN-фаервола по плану (см. §2).
- Настройка свитча
Порт к роутеру: trunk, Tagged VLAN 10/20/30/40/99, Native VLAN 10.
Порты к каждому Deco: trunk — Tagged 20/30/40 (те, что используете для SSID), Native 10 (чтобы сам Deco получил IP для управления).
Порты к проводным устройствам: Access VLAN по роли.
- Настройка SSID на Deco
Main SSID → VLAN10 (родительская сеть, доступ к LAN).
Work SSID → VLAN20 (отдельный SSID, WPA2/WPA3).
IoT SSID → VLAN30 (2,4 ГГц, 20 МГц, изоляция клиентов).
Guest SSID → VLAN40 (изоляция клиентов + запрет доступа к локалке).
Если деко не показывает привязку VLAN — создайте эти SSID как обычно, а «раскол» по VLAN выполните на проводных портах (для кабельных клиентов). Для Wi-Fi в таком случае используйте Soft-изоляцию (Guest/IoT).
- Проверка
Подключитесь к каждому SSID, проверьте, что вы получили IP из нужной подсети.
Ping/Tracert: IoT-клиент не должен видеть Main/Work, Work должен видеть нужные ресурсы.
Проверьте Интернет из каждого VLAN.
Пошагово: Soft-сегментация только силами Deco (без 802.1Q)
Если в вашей модели/прошивке нет SSID→VLAN и вы не хотите ставить VLAN-роутер/свитч:
- Main + Guest + IoT
Включите Guest Network с изоляцией клиентов и запретом доступа к локальной сети.
Если доступна IoT Network, включите её (2,4 ГГц, 20 МГц, имя наподобие Home_IoT).
Основную сеть оставьте для домашних устройств.
- Развести устройства
Гости и «детские» гаджеты — в Guest (можно ограничить скорость).
Умный дом — в IoT (минимум привилегий).
Ваши ПК/ТВ — в Main.
Включите родительские профили, расписания и приоритизацию (QoS/Device Priority).
- Межсетевые ограничения
Для гостей — «только Интернет».
Для IoT — изоляция клиентов; доступ к камерам только из приложения/облака (или локально по разрешённым портам, если такая настройка есть).
Включите уведомления о новых устройствах.
Плюсы: быстро, просто, без нового «железа».
Минусы: нет настоящих VLAN-тегов, правила не столь жёсткие, проводные устройства не сегментируются автоматически.
Разнести трафик по разным узлам Deco: когда это помогает
Даже при одинаковых SSID на всех узлах вы можете операционно развести нагрузки:
- Узел у ТВ/медиацентра — обслуживает Main/Work 5 ГГц (стрим/игры/работа).
- Узел ближе к «хабу умного дома» — обслуживает IoT 2,4 ГГц (минимум «шумных» соседей, ширина 20 МГц).
- Гостевой трафик — на ближайшем к прихожей узле (удобно «гасить» гостей ограничением скорости).
Если у вас 802.1Q и SSID→VLAN, это не обязательно — трафик уже разведен логически. Но геометрия всё равно важна: перенос узла на 0,5–1 м и разворот корпуса порой снимают взаимные помехи между сегментами.
Практические профили и советы по радио
- Main/Work (5/6 ГГц): ширина 80 МГц (при шуме — 40 МГц), каналы 36–48/149–165, избегайте DFS на ТВ-крыле.
- IoT (2,4 ГГц): 20 МГц, канал 1/6/11 по анализатору, мощность Medium/High в зависимости от площади.
- Приоритизация: Device Priority для рабочих ПК/ТВ, гостям — лимит скорости.
- Роуминг: k/v включены, r — по необходимости (если устройства «сыпятся», выключить r).
- Ethernet-бэкхолл между узлами — главный усилитель стабильности любой сегментации.
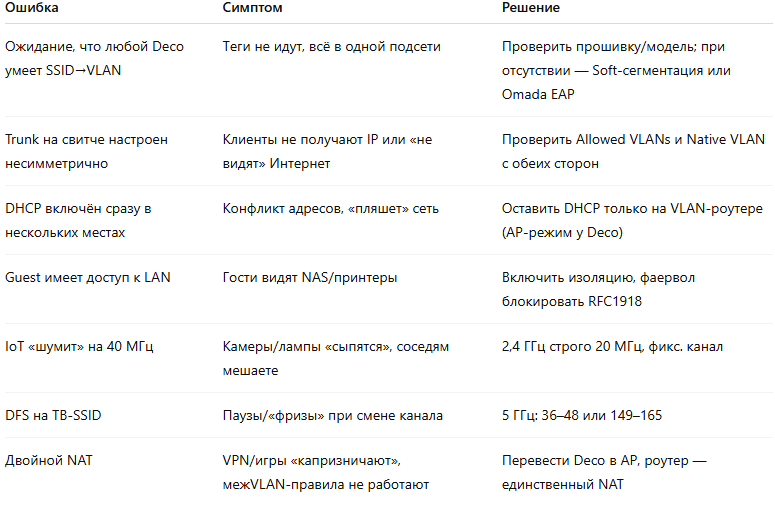
Типовые ошибки и как их избежать
Тест-план: как проверить, что сегментация действительно работает
- IP-адреса: для каждого SSID проверьте, что клиент получает IP нужной подсети.
- Ping/маршруты:
IoT → Main: не проходит; Main → веб-морда IoT: проходит, если правило разрешает.
Guest → любой RFC1918 (192.168/10.0/172.16) запрещено.
- Скорость/пинг: на Work/Main стабильные значения даже при активных гостях/IoT.
- Изоляция клиентов: в Guest (и IoT, если включена) клиент не видит соседей в том же SSID (ARP-скан пустой).
- Журнал роутера/свитча: нет DHCP-конфликтов, ошибки VLAN пере-тегирования не растут.
Мини-рецепты под разные задачи
Дом+удалёнка, без покупки свитча:
Main+Guest+IoT (Soft), IoT на 2,4/20 МГц, Guest ограничить по скорости. Приоритет для Work-ноутбука. Это уже «разносит» трафик без VLAN.
Дом+удалёнка+IP-камеры, нужен вход снаружи и строгие правила:
Роутер с VLAN (ER605), управляемый свитч, Deco в AP. VLAN30=IoT, камеры и NVR туда; межVLAN правила — только из Main/Work к NVR, снаружи — VPN к роутеру.
Аренда/мини-офис с гостями:
Guest VLAN/SSID полностью изолирован от LAN, ограничение скорости; Work VLAN с доступом к принтеру/NAS; Main — для «хозяев». Логи подключений включить.
Частые вопросы
- Можно ли «вешать» разные VLAN на разные LAN-порты Deco?
Обычно — нет. Порт-based VLAN на самих LAN-портах Deco не настраивается. Делайте это на внешнем управляемом свитче.
- Если у меня Archer с OneMesh и Deco — будет ли общий VLAN-контроллер?
OneMesh и Deco Mesh — разные миры. Общего контроллера VLAN нет; используйте внешний роутер/свитч, а все точки (вкл. Deco в AP) подвязывайте к ним.
- Нужны ли EAP-точки Omada вместо Deco?
Если вам критично SSID→VLAN, сложные политики и централизованное управление — да, EAP + роутер/контроллер Omada идеальны. Deco — для простого и красивого Wi-Fi; VLAN «на проводе» он хорошо переваривает в AP-режиме, но не всегда умеет теги SSID (зависит от модели/прошивки).
- У меня только модем провайдера и Deco. VLAN всё равно можно?
Настоящий 802.1Q требует роутер/свитч с поддержкой VLAN. Без них используйте Soft-сегментацию Deco (Guest/IoT/изоляция), это тоже сильно дисциплинирует трафик.
Итоги
Разнести трафик на разных узлах Deco — это, прежде всего, архитектура. Для дома чаще достаточно Soft-сегментации (Main/Guest/IoT, изоляция, приоритеты). Если нужны настоящие VLAN-ы, ставьте VLAN-роутер + управляемый свитч, переводите Deco в режим AP и, при наличии функции, привязывайте SSID к VLAN ID. Добавьте грамотный радиоплан (2,4 ГГц — 20 МГц, 5/6 ГГц — 80→40 МГц, без DFS на ТВ), Ethernet-бэкхолл между узлами и жёсткие межVLAN-правила. Результат — тишина в эфире, безопасность локалки и стабильность сервиса даже в многолюдной сети.