


Покрытие Wi-Fi в гостинице на TP-Link: как спроектировать и что выбрать из роутеров
Главная мысль: в гостинице стабильный Wi-Fi делает не «один мощный роутер», а грамотная архитектура: центральный шлюз (маршрутизатор) + управляемые коммутаторы PoE + множество правильно расположенных точек доступа, объединённых SDN-контроллером. От TP-Link это экосистема Omada: маршрутизаторы ER-серии (шлюз в интернет), коммутаторы JetStream (PoE и VLAN), точки доступа EAP (Wi-Fi 6/6E/7), и контроллер (OC200/OC300/софт/облако) для портала гостей, ваучеров, сегментации и радиоплана. Ниже — пошаговый план для мини-отеля и для 50–150+ номеров: от задач до выбора моделей и настроек
Начинаем правильно: не «какой роутер посоветуете», а какая сеть нужна
Разбейте требования на три слоя:
- Шлюз/маршрутизатор (WAN-слой):
скорость тарифа (300 Мбит/с? 1 Гбит/с? 2,5 Гбит/с?);
Multi-WAN (резервный провайдер, LTE/5G-резерв);
фаервол и NAT, VPN для офиса/камер;
политики: ограничение скоростей на абонента/SSID, расписания, Captive-портал.
- Проводная инфраструктура (LAN):
коммутаторы с PoE (питать EAP и телефонию), расчёт PoE-бюджета;
VLAN-сегментация (гости, персонал, кассы, камеры, IoT);
магистрали 1G/2.5G/10G (на этажи, в серверную);
оптика между корпусами/этажами при больших дистанциях.
- Радиослой (Wi-Fi):
количество точек доступа ≈ по одной на 2–4 номера (wall-plate в номерах) или каждые 8–10 метров в коридоре с тонкими стенами;
Wi-Fi 6 как база, 6E/7 — на плотные зоны (лобби, конференц-зал);
роуминг, балансировка, Band Steering, Client Isolation, Captive-портал.
Вывод: «подбор роутера» в гостинице означает подбор центрального шлюза + всего стека Omada, а не «домашнего» устройства с антеннами.
Как выбрать центральный роутер (шлюз) TP-Link под гостиницу
Подбираем по числу номеров/клиентов и по WAN-скорости:
- До ~30 номеров / до 80 клиентов, интернет ≤ 1 Гбит/с:
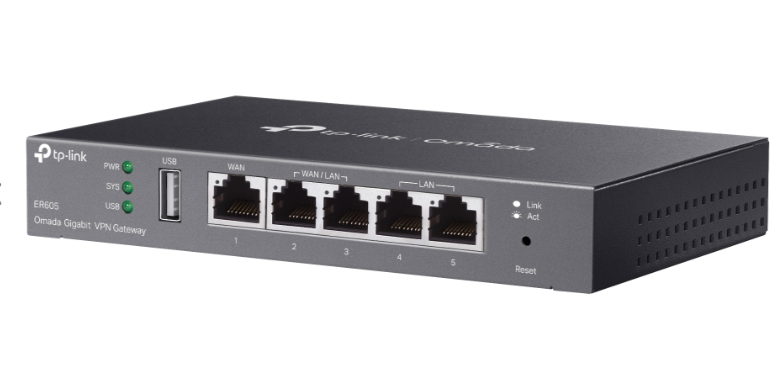
ER605 — доступный Multi-WAN шлюз (несколько WAN/LAN, балансировка/резерв, VPN). Хорош для мини-отеля/хостела, если радиослой разнесён на EAP. Контроллер — OC200 или софт. - 30–100 номеров / 80–250 клиентов, интернет до 1 Гбит/с, сложные политики:
ER7206 — более производительный CPU, лучше держит VPN/фильтры/политики. Рекомендуется как «рабочая лошадка» среднего отеля. - 100–200+ номеров / высокие пиковые нагрузки, 10G аплинки/агрегация:
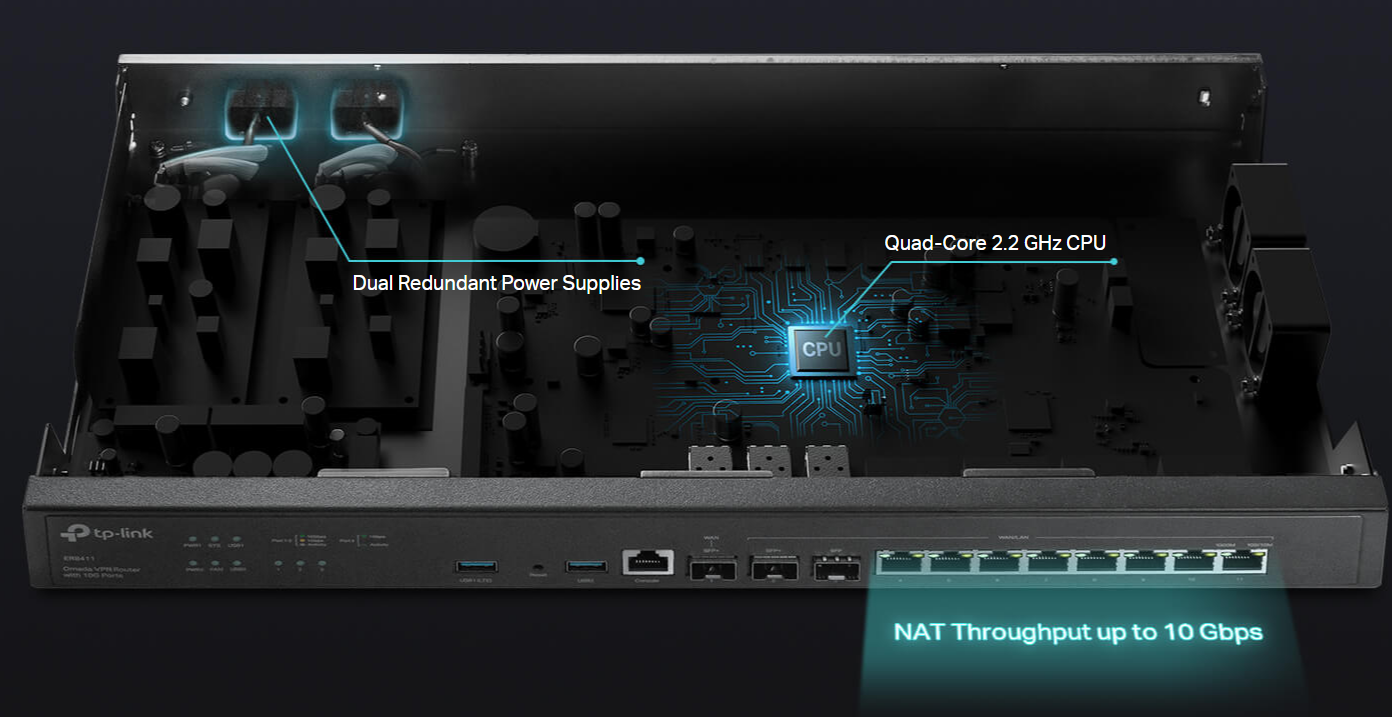
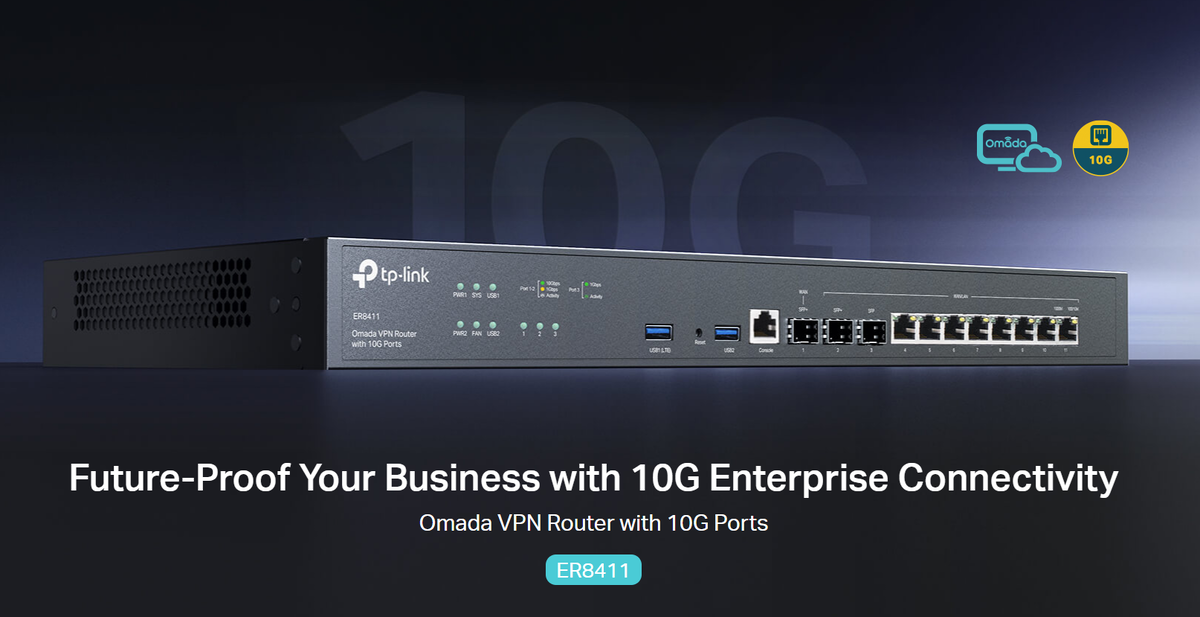
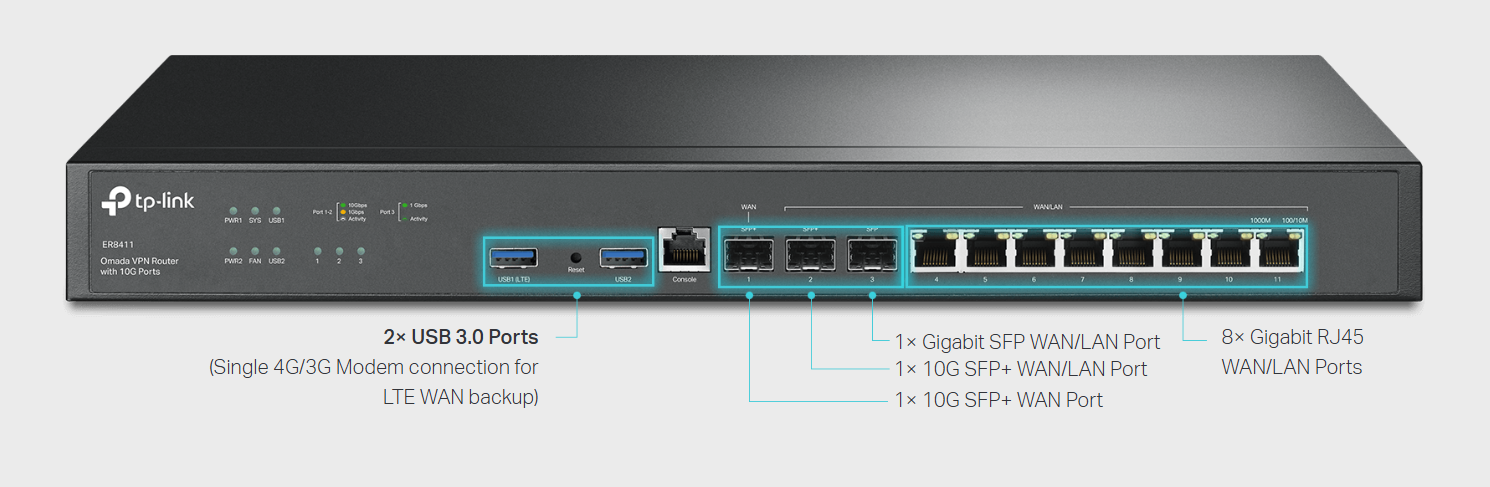
ER8411 — флагман Omada с 10G портами, серьёзный VPN-/NAT-потенциал и запас на будущее. Оптимален при наличии NAS/NVR, 10G-магистралей и строгих SLA.
Почему не «один Archer/Deco»? Домашние линейки хороши в номере/коттедже, но в гостинице нужны Multi-WAN, VLAN, Captive-портал, централизованное управление и масштабируемость — это про Omada ER.
Коммутаторы и PoE: без питания нет Wi-Fi
- Для настенных точек EAP-Wall (в номера) и потолочных EAP (коридоры/лобби) нужен PoE.
- Базовые связки:
Малый объект: JetStream TL-SG2008P/2210MP (8–10 портов PoE).
Средний/крупный этаж: TL-SG2428P/3452P (24/48 портов PoE, есть 10G SFP+ аплинки). - PoE-бюджет: суммарная потребляемая мощность всех EAP + 20–30 % запас.
- На магистралях к серверной/между зданиями — оптика или 2.5G/10G медь (кат.6а).
- Всё это «видит» Omada Controller — централизованное питание, перезагрузка портов, LLDP, VLAN.
Точки доступа: какие и куда
В номера (лучший гость-опыт):
- EAP-Wall (настенные, со встроенным свитчем/телефонным портом):
EAP650-Wall / EAP615-Wall / EAP235-Wall.
Крепятся в подрозетник, дают «каждому номеру — свою точку», что повышает скорость, снижает шум и улучшает изоляцию.
Коридоры/лобби/кафе:
- Потолочные EAP Wi-Fi 6: EAP670, EAP660 HD, EAP653 — под высокую плотность и хорошие пиковые скорости.
- Конференц-зал/лобби-бар с большим скоплением — HD-модели (например, EAP660 HD) ближе к аудитории, несколько точек равномерно.
6E/7, когда это уместно:
- При наличии современных клиентов и цели «разгрузить 5 ГГц» в плотной зоне: EAP690E HD (6E);
- Wi-Fi 7 (Omada «BE») — для топ-зон/долгого горизонта (пока редкие клиенты, но хороший задел).
Типовые ошибки: «дуть» из коридора сквозь бетон/кирпич, ставить 1–2 «мощные» точки на весь этаж, включать ретрансляторы. Правильнее — больше точек ближе к людям + проводной PoE.
Радиоплан: как сделать, чтобы «летало»
- 2,4 ГГц: только 20 МГц ширина, фиксированные 1/6/11, минимальная мощность (только для старых/IoT).
- 5 ГГц: 40–80 МГц; в гостиницах часто лучше 40 МГц (меньше пересечений и стабильнее), DFS — внимательно (может вызывать «прыжки» канала).
- 6 ГГц (6E/7): 80/160 МГц под залы/лобби; стены ослабляют сильнее — ставьте ближе к аудитории.
- Band Steering — включить, чтобы современные клиенты уходили на 5/6 ГГц.
- Load Balancing — распределять клиентов между соседними EAP.
- Fast Roaming (802.11k/v/r) — включить; протестировать с софтфонами и платёжными терминалами (иногда r отключают для «капризных» клиентов, оставляя k/v).
- Мощность TX: не «на максимум»: лучше больше точек на средней мощности, чем мало «ореолов» на максималке.
Сегментация и безопасность: гости ≠ персонал
Создайте VLAN/SSID:
- Guest — портал гостей, изоляция клиентов (AP-Isolation), ограничение скорости/сессий. Нет доступа в LAN.
- Staff — доступ к бизнес-службам/принтерам/ПО; по MAC/802.1X/RADIUS.
- POS/Кассы/Банковские терминалы — отдельный VLAN, строгие ACL (только к процессингу).
- IPTV/Камеры/IoT — в своей «песочнице», минимальные права.
- Admin/IT — только для техников, доступ ко всему, но защищённый (WPA2-Enterprise/802.1X).
UPnP, WPS — Off. Гостевая изоляция — On. Порталы и ваучеры — через Omada Controller.
Портал гостей (Captive) и ваучеры
В Omada доступны варианты:
- Ваучеры (коды с сроком/скоростью/устройствами);
- Пароль дня/недели;
- RADIUS/External Portal (интеграция с PMS/биллингом — для продвинутых инсталляций);
- Согласие с правилами («Accept terms»).
Рекомендации:
- Логика «номер комнаты + фамилия» возможна через внешний портал/RADIUS (интегратор настроит).
- Ограничьте MB/s на пользователя (чтобы «один» не съедал канал), задайте session-timeout и автоотключение неактивных.
- Сделайте брендированный сплэш (логотип, условия, контакты).
Multi-WAN и резервирование интернета
- Два провайдера: балансировка по сессиям + авторезерв (failover) в ER-шлюзе.
- Мобильный резерв: LTE/5G-CPE → в WAN ER, политики «только гостевой трафик в резерв», чтобы не «сжечь» гигабайты офисом.
- Health-check — на внешний DNS, а не на шлюз провайдера.
Выбор конфигурации по размеру гостиницы (готовые «сборки»)
Мини-отель / хостел (10–25 номеров, до 80 клиентов)
- Шлюз: ER605
- Контроллер: OC200 (или софт на мини-ПК)
- Коммутатор PoE: TL-SG2008P/2210MP (8–10 PoE)
- Wi-Fi: 6–12 × EAP-Wall (на номера) + 1–2 × EAP670/653 на ресепшн/кухню
- Фишки: Guest-портал с ваучерами, VLAN гостей/персонала/IoT, Band Steering, ограничение скорости на пользователя.
Средний отель (30–80 номеров, 80–200 клиентов)
- Шлюз: ER7206
- Контроллер: OC200/OC300
- Коммутаторы PoE: TL-SG2428P (24 PoE) на этаж/крыло, 10G SFP+ аплинк в ядро
- Wi-Fi: 20–40 × EAP-Wall (каждый номер/через номер) + EAP660 HD/670 на лобби/зал
- Фишки: Load Balancing, Fast Roaming, Captive с ваучерами/порталом, резервный WAN/LTE.
Крупный объект (100–200+ номеров, конференц-залы)
- Шлюз: ER8411 (10G)
- Контроллер: OC300 (или Omada-софт на сервере)
- Коммутаторы: L2+/L3 JetStream 48-порт PoE + 10G uplink (ядро/этажи)
- Wi-Fi: 80–150 × EAP-Wall + EAP660 HD/690E HD на конференции/лобби
- Фишки: множество VLAN и ACL, RADIUS/Enterprise, PMS-интеграции (через внешний портал), мониторинг 24/7.
Пошаговая настройка
- Спланируйте IP и VLAN:
VLAN10 Staff 192.168.10.0/24, VLAN20 Guest 192.168.20.0/24, VLAN30 POS 192.168.30.0/24, VLAN40 CCTV/IoT 192.168.40.0/24, VLAN50 Admin.
- ER-шлюз: создайте интерфейсы VLAN, DHCP-пулы, WAN1/WAN2, политики Load Balance/Failover, базовые правила фаервола и NAT.
- Коммутаторы: отметьте trunk-порты (tagged VLAN) к EAP/межэтажным линкам; access-порты — к кассам/камерам/офису.
- EAP: усыновите в контроллер, создайте SSID↔VLAN (Guest/Staff/IoT/Admin), включите портал/ваучеры на гостевом, задайте лимиты скорости и времени.
- Радио: 2,4 ГГц — 20 МГц, 1/6/11; 5 ГГц — 40–80 МГц, по возможности не-DFS; включить Band Steering, Load Balance, k/v/r.
- Безопасность: Isolation гостей, ACL: Guest→LAN deny; POS→только в процессинг; IoT→только к своим контроллерам. UPnP/WPS Off, админ-доступ с WAN Off.
- QoS: приоритеты для VoIP/видео/бронирования, лимиты на пользователя в гостевой.
- Проверка: ход-тест по этажам (ноут/смартфон), звонок/стрим при полной загрузке.
- Документация: схема портов, VLAN-карта, бэкапы конфигов ER/контроллера, план обслуживания.
Эксплуатация и поддержка
- Обновления ночью (ER/EAP/контроллер) — staged, с уведомлениями.
- Мониторинг Omada: онлайн-клиенты, тепловые карты, занятость каналов, отчёты по ваучерам.
- Гостевой саппорт: QR-коды SSID/портала на ресепшн, быстрый чек-лист (переподключить, забыть сеть, перейти на 2,4 ГГц для старых устройств).
- PoE-бюджет и температура: периодический аудит, особенно летом/в серверной.
- Резерв интернета: регулярные тесты Failover, чтобы при аварии всё действительно переключалось.
Частые ошибки и как исправить за 10 минут
- Один «суперроутер» на весь этаж. Исправление: вернуть его в роль шлюза, поставить много EAP ближе к номерам.
- Ретрансляторы/повторители. Исправление: вытянуть PoE-провода и поставить полноценные точки.
- Ширина 80 МГц в коридорах с 20+ точками. Исправление: 40 МГц и корректные каналы — меньше конфликтов, выше суммарная ёмкость.
- Гости видят принтеры/офис. Исправление: SSID↔VLAN, ACL Guest→LAN deny, изоляция клиентов.
- PoE не хватает всем EAP. Исправление: свитч с большим PoE-бюджетом или добавить второй; распределить питание.
- Нет резерва WAN. Исправление: подключить второго провайдера/мобильный CPE, настроить Failover.