


Настройка уведомлений о подозрительной активности в сети TP-Link HomeShield
Главная мысль: грамотно настроенные уведомления HomeShield превращают ваш роутер TP-Link в «сетевой радар», который мгновенно сигнализирует о подозрительном трафике, взломах IoT-устройств и фишинговых сайтах, закрывая угрозы до того, как они нанесут вред.
Настройка уведомлений о подозрительной активности в сети TP-Link HomeShield
Понимание системы HomeShield
HomeShield — облачный сервис безопасности от TP-Link. Он анализирует пакеты на шлюзе, сверяет домены с базой вредоносных URL (движок Avira), контролирует подключения умных устройств и выдаёт push-оповещения при аномалиях. Для продвинутых функций (Security +) требуется подписка, но базовые уведомления о подозрительной активности есть даже в бесплатном уровне.
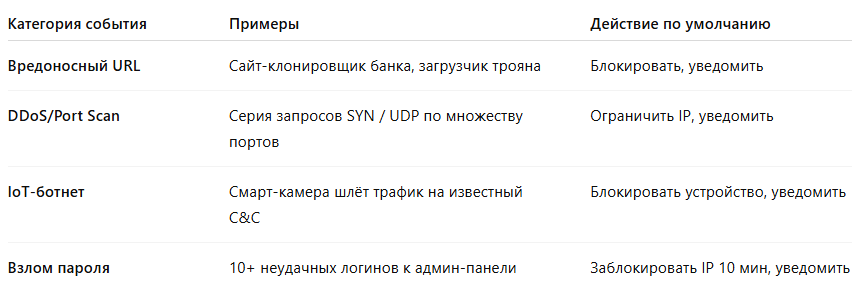
Что считается «подозрительной активностью»
Предварительные шаги
- Проверьте модель. HomeShield доступен на Deco X50/BE65, Archer AX20+ и выше.
- Обновите прошивку роутера до последней версии.
- Установите приложение TP-Link Tether (для Archer) или Deco (для Deco).
- Создайте или войдите под TP-Link ID — аккаунт связывает устройство с облаком.
Включение HomeShield
Через мобильное приложение
- Откройте Tether/Deco → «Инструменты» → HomeShield.
- Нажмите Real-Time Protection → переключатель в положение On.
- Разрешите приложению присылать push-уведомления.
- (Необязательно) Активируйте 30-дневный пробный Security + для расширенных сигнатур.
Через веб-GUI
- Перейдите на tplinkwifi.net → «Advanced» → Security → HomeShield.
- Отметьте «Enable Protection» и «Send notifications».
- Сохраните.
Настройка каналов оповещений
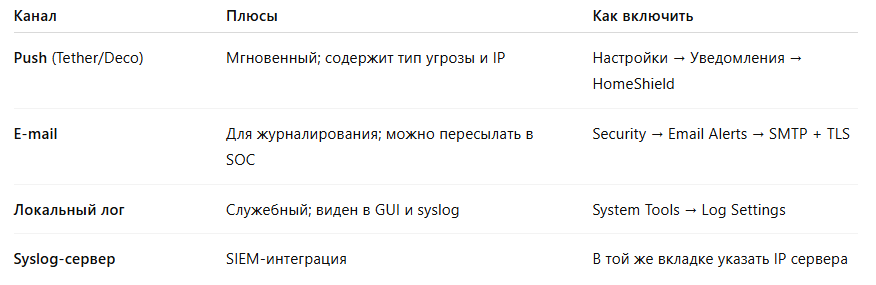
Совет: отправляйте логи на syslog в формате RFC 5424 — так события легко парсить в Grafana/ELK.
Фильтры и порог срабатывания
Группы уведомлений
- Critical — DDoS, ботнет, вредоносный файл.
- Warning — фишинговый URL, попытка взлома пароля.
- Informational — устройство покинуло сеть.
Отключайте «Informational», если приходит слишком много сообщений.
Порог брутфорса
По умолчанию 10 неудачных логинов за 5 мин. Смените на 5 попыток, если у вас открыт удалённый доступ.
Защита умных устройств (IoT Shield)
- Скан сети → HomeShield находит лампы, камеры, ТВ.
- Включите «Block Attack Sources»- — устройство автоматически изолируется, если начнёт слать подозрённый трафик.
- Опция «New Device Alerts» – push при каждом новом MAC-адресе. Полезно, если к Wi-Fi пытаются подключиться соседи.
Расширенные сценарии
«Ночной режим»
Чтобы не будить семью: Настройки → Уведомления → Quiet Hours 23:00–07:00. Время — локальное для роутера.
Webhook в чат-бот
- Откройте Security → API Integration → Создать токен.
- Задайте URL своего Webhook (например, https://hooks.slack.com/...).
- В фильтре выберите категории Critical + Warning. Теперь всё придёт в канал #network-alerts.
Команда автоматического карантина
В Tether разрешите «Auto-Isolation»: устройство уходит в Guest VLAN до ручной разблокировки. Пригодится, если Зигби-лампы попадут в ботнет Mirai.
Работа с ложными срабатываниями
- В push-сообщении нажмите Details → This is safe.
- URL добавится в локальный White-list и не будет блокироваться.
- Если сайт заблокирован глобальной базой Avira, заполните форму «Suspected False Positive».
История и аналитика
Сводка последней недели
Раздел Security Report показывает:
- Кол-во заблокированных угроз.
- Топ-3 устройств-нарушителей.
- Динамику событий Critical/Warning.
Экспорт CSV
Внизу отчёта → Export → выбирайте диапазон и чат-бот получит файл.
Техническое обслуживание
- Обновляйте сигнатуры автоматически — роутер качает их ночью.
- Перезапускайте HomeShield, если лог «Engine offline».
- Бэкап настроек в System Tools → Backup, чтобы быстро восстановить фильтры.
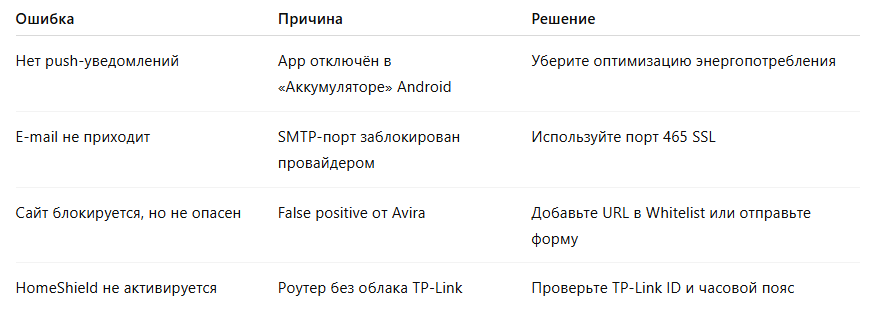
Типичные ошибки
Советы по безопасности
- Меняйте пароль админ-панели каждые 90 дней.
- Оставьте Remote Management выключенным, если не нужен.
- Используйте WPA3 или хотя бы WPA2-AES.
- Создайте отдельную сеть IoT, чтобы изолировать устройства от ПК.
Чек-лист финальной проверки
- Push-оповещения приходят ≤ 3 с после события.
- White-list пуст, если вы не добавляли сайтов вручную.
- Отчёт Security Report обновляется ежедневно.
- Бот Slack пишет о DDoS-сканах.
- CSV-экспорт открывается в Excel без кодировки ошибок.