


Блокировка сайтов и ресурсов на роутере TP-Link в офисе
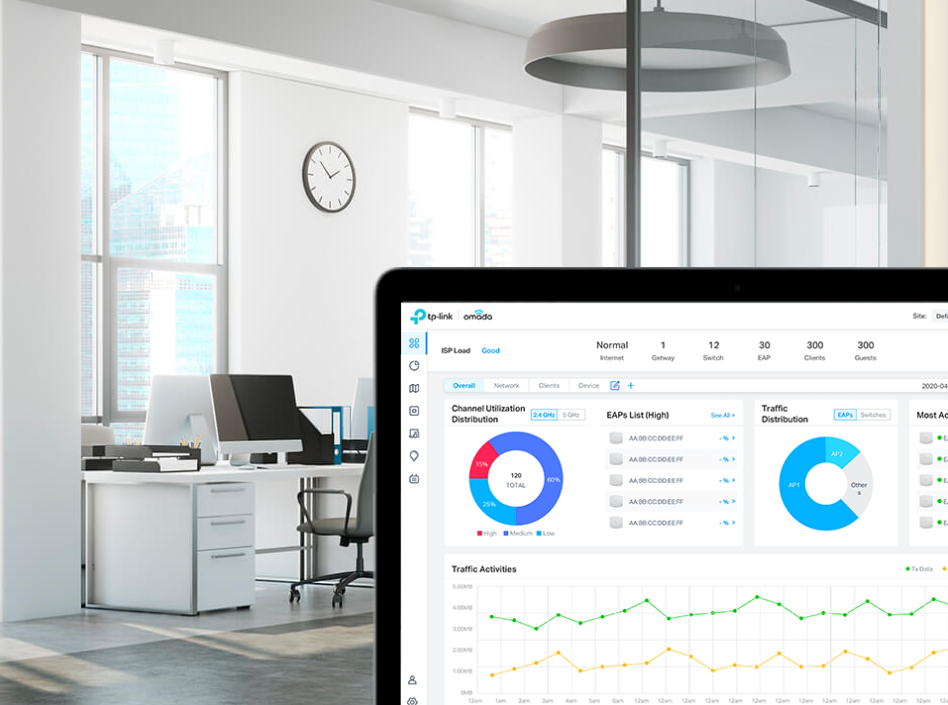
Главная мысль: надёжная блокировка в офисе — это не одна галочка на роутере, а связка из трёх вещей: сегментация сети (VLAN/отдельные SSID), принудительный контроль DNS (запрет «обходных» резолверов, редирект на «правильный» DNS) и политики фильтрации (URL/категории/ACL/расписание) с логированием. На TP-Link лучше всего это реализуется на Omada (ER-шлюз + EAP + JetStream + контроллер). Для малых офисов подойдут и Archer/Deco (HomeShield/Родконтроль), но возможностей там меньше — ниже разберём все варианты.
Сформулируйте задачу: что, кому и когда блокировать
- Группы пользователей: сотрудники, гости, кассы/POS, IoT/камеры, администрация.
- Типы ресурсов: соцсети, видеостриминг, торренты, анонимайзеры/VPN, азартные игры, «взрослое», сайты-отвлекалки.
- Режимы: постоянная блокировка, блокировка «по расписанию» (например, стриминги с 9:00 до 18:00), гостям — только интернет без LAN.
- Исключения (white-list): корпоративные сервисы, банковский процессинг, партнёрские порталы, CDN провайдеров ПО.
- Юридика и прозрачность: баннер/каптив-портал с правилами, уведомление персонала, хранение логов.
Правило: не пытайтесь «зарубить всё» одним списком. Разведите доступ по VLAN/SSID и применяйте разные политики к разным группам.
Почему одного «чёрного списка сайтов» недостаточно
- HTTPS и SNI: содержимое шифруется; остаётся только домен (SNI/DoH/ESNI), а многие приложения ходят по IP.
- DNS-over-HTTPS/DoT: клиент может обойти ваш DNS и получить «честный» ответ от публичного резолвера.
- QUIC (UDP/443): часть трафика уходит мимо классических L7-фильтров.
- Мобильные приложения: вшитые IP, обход доменов.
Вывод: надёжный подход — принудить всех к «правильному» DNS, запретить внешние 53/853/DoH-узлы, ограничить UDP/443 (по ситуации) и только затем включать URL/категорийную фильтрацию.
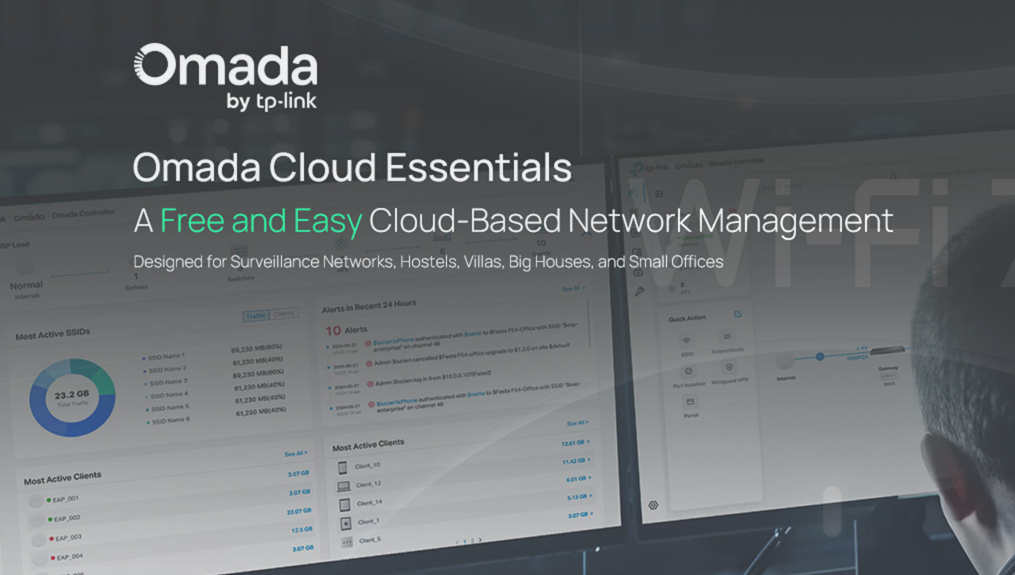
Вариант А — офис на Omada: правильная архитектура (рекомендуется)
1. Сегментация и каркас
- На ER-шлюзе создайте VLAN: VLAN10 Staff, VLAN20 Guest, VLAN30 POS, VLAN40 IoT.
- На JetStream отметьте trunk’и (tagged) к аплинкам и EAP, access — к конечным портам.
- На EAP привяжите SSID↔VLAN: Staff, Guest, IoT (гостям — изоляция клиентов).
2. Принудительный DNS
- В DHCP каждой VLAN выдавайте ваш DNS (локальный/шлюза/провайдера или фильтрующий).
- ACL на egress:
Запретить UDP/TCP 53 из всех подсетей кроме вашего DNS (или шлюза).
Запретить TCP 853 (DoT) наружу.
(Опционально) заблокировать известные DoH-хосты и/или UDP 443 (QUIC), если это не ломает нужные сервисы.
- (Где доступно) включите DNS-redirect на шлюз: все запросы на 53 — принудительно на ваш DNS.
3. Фильтрация URL/категорий и приложений
- В Omada Controller → Profiles → Security создайте политики:
URL/Host Filtering: блокируйте домены/маски (например, *.tiktok.com, *.torrent*, *.bet*).
Category/Web Group (если поддерживается шлюзом): выберите группы сайтов для блокировки.
Application Control (на поддерживаемых ER): запрет P2P, Proxy/VPN, Tor, Games и др. - Привяжите политики к VLAN/SSID или Client-Group и задайте Schedule (рабочие часы).
4. ACL-правила (пример порядка)
- Allow: Staff → Корпоративные подсети/внешние бизнес-IP (white-list).
- Deny: Guest/IoT → LAN (полная изоляция).
- Deny: Все VLAN → DNS/DoT вне шлюза (см. выше).
- Deny: Категории/URL/Apps по расписанию.
- Allow: Остальной интернет.
5. Гости и портал
- Включите Captive Portal для Guest (ваучеры/пароль дня).
- Ограничьте скорость/сессию/idle-таймер, включите изоляцию клиентов.
6. Логи и отчётность
- В Controller → Logs включите оповещения; на шлюзе активируйте Syslog на ваш сервер/NAS.
- Периодически выгружайте отчёты: какие правила «стреляют» чаще всего.
Вариант B — малый офис на Archer: «точечная» блокировка
Для SOHO без Omada:
- Access Control / Parental Controls:
Создайте профили устройств (MAC/имя), добавьте Blacklist доменов (по строкам), задайте Schedule.
В новых моделях «Родительский контроль» поддерживает категории/«цифровое питание» — используйте для Guest/IoT.
- URL Filter / Target / Host:
«Целевые» (домен/ключевые слова/диапазоны IP) + «Хосты» (группа устройств) + расписание → правило «Block».
- DNS на роутере:
Пропишите предпочитаемый резолвер и включите в профилях «Фильтрацию по DNS» (если модель умеет).
- Ограничения:
Archer не даст столь же жёстко «прижать» DoH/DoT/UDP443 и не умеет глубокий L7 на уровне Omada. Для обходостойкости — смотрите §6 (DNS-усиление).
Вариант C — Deco (HomeShield): быстро и удобно, но для офиса ограниченно
- Профили в приложении Deco (HomeShield):
Создайте «Office», «Guest», «IoT», разнесите устройства по профилям.
Включите Content Filter (категории), добавьте Blocked Websites, настройте Bedtime/Time Limits (рабочие окна).
- Гостевая сеть: отдельный SSID, изоляция клиентов.
- Что помнить: HomeShield хорош для малого офиса, но гибкости ACL/URL/L7 меньше, чем в Omada. Если нужны VLAN, Application Control, принудительный DNS и отчётность — смотрите Omada.
Усиливаем «непробиваемость»: DNS-политика и анти-обход
Цель — исключить «обход» через DoH/DoT и QUIC.
- Запрет внешнего 53/853 и редирект 53 → ваш DNS (Omada).
- Список DoH-хостов (пример): dns.google, cloudflare-dns.com, dns.quad9.net, doh.opendns.com, dns.nextdns.io и т. п. Добавьте их в URL-Block (Omada) или чёрный список (Archer/Deco).
- UDP/443 (QUIC): при жёстких политиках — блокируйте наружу; это заставит браузеры уйти в TLS/HTTP2, где доменный контроль эффективнее. Осторожно: может повлиять на Google-сервисы/Meet/YouTube (проверяйте пилотом).
- MDM/политики устройств: запрет «левых» VPN/прокси на ноутбуках/смартфонах, развёртывание корпоративного сертификата/списка доверенных резолверов.
Белые списки: как не «переблокировать» работу
- Делайте Allow-списки по доменам/подсетям выше правил блокировки.
- Для критичных сервисов (CRM, банк, облачные провайдеры) добавляйте и CDN-домены (иначе отвалятся статики).
- В «POS/кассы» оставляйте только процессинг и обновления — ничего лишнего.
Тестирование и ввод в эксплуатацию
- Пилот на отделе: включите политику на часть сотрудников, соберите обратную связь.
- Инструменты проверки:
nslookup/dig — резолв уходит на ваш DNS; запросы на 8.8.8.8 — блок/редирект.
Проверка DoH: попытка открыть https://dns.google/dns-query должна не пройти.
- Мониторинг логов: Access-denied события, всплески отказов, жалобы пользователей → корректируйте списки.
- Документация: описания правил, списки белых/чёрных доменов, кто за что отвечает.
Частые проблемы и быстрые решения
- «Блок работает через раз».
- Правило висит ниже разрешающего — переставьте выше, уточните маску/домен (*.site.com). Проверьте, что клиенты получают ваш DNS. - Пользователи обходят блок через мобильный модем/VPN.
- Политика компании + MDM: запрет хот-спота на рабочих ПК, мониторинг аномалий, блок VPN-клиентов в Application Control. - «Сломались» нужные сервисы после блокировки QUIC.
- Верните UDP/443 для отдельных адресов (white-list IP) или оставьте QUIC включённым — компенсируйте фильтрацией DNS/URL. - Archer/Deco «не тянут» глубину блокировок.
- Переезд на Omada (ER-шлюз + контроллер) или добавление внешнего DNS-фильтра (локальный DNS с категориями) и принудительный трафик на него. - Много «ложных срабатываний» по категориям.
- Перейдите на комбинированный подход: короткий white-list критичных доменов + категорийный блок остального.
План для Omada
- Сегментация VLAN/SSID: Staff/Guest/POS/IoT.
- DHCP/DNS: выдать свой DNS всем VLAN.
- ACL (egress): запрет внешнего 53/853, при необходимости — UDP/443; список DoH-хостов в блок.
- Политики URL/App: создать для Staff/Guest; расписание 9–18.
- Portal для гостей: ваучеры, изоляция, лимит скорости.
- White-list бизнес-сервисов.
- Логи/Syslog и уведомления.
- Пилот → корректировка → общий запуск.
Настройка для роутеров Archer/Deco (за 20 минут)
- Archer: Access Control/Parental Controls → профиль «Office», Blacklist доменов, Schedule, DNS на роутере.
- Deco: HomeShield → профиль «Office», категории + сайты, гостевой SSID с изоляцией, отключить UPnP/WPS, включить автообновления ночью.
- Тест: nslookup и открытие проблемных сайтов; при частых обходах — задуматься о переходе на Omada.
Безопасность обязатлеьно
- UPnP/WPS — выкл, удалённое администрирование с WAN — выкл (или через VPN).
- Автообновления прошивок ночью.
- Резерв интернета (Multi-WAN) — чтобы фильтрация не «слетала» при аварии провайдера.
- Резерв конфигов и контроль изменений (кто/когда менял правила).
Итоги
Если коротко: надежная офисная блокировка на TP-Link строится сверху вниз: сегментация → принудительный DNS (запрет DoH/DoT/внешнего 53) → URL/категорийные политики и Application Control → логи и отчётность. Лучший инструмент — Omada (ER-шлюз + контроллер). Archer/Deco подходят для малого офиса с базовыми сценариями (профили, списки, расписания). В любом варианте держите white-list критичных сервисов, тестируйте на пилоте, и не забывайте про MDM и корпоративные правила — это закрывает «человеческий фактор» и обходы.